
Actualités IA · Données
OpenRouter écarte trois prestataires après des incidents sur les données
Le 22 novembre 2026, OpenRouter a annoncé avoir écarté trois prestataires d’inférence et retiré 125 points de terminaison de son programme de rétention zéro des données, après des signalements de chercheurs. La plateforme affirme qu’aucune intrusion n’a été constatée chez elle, et qu’elle a prévenu tous les clients potentiellement concernés.
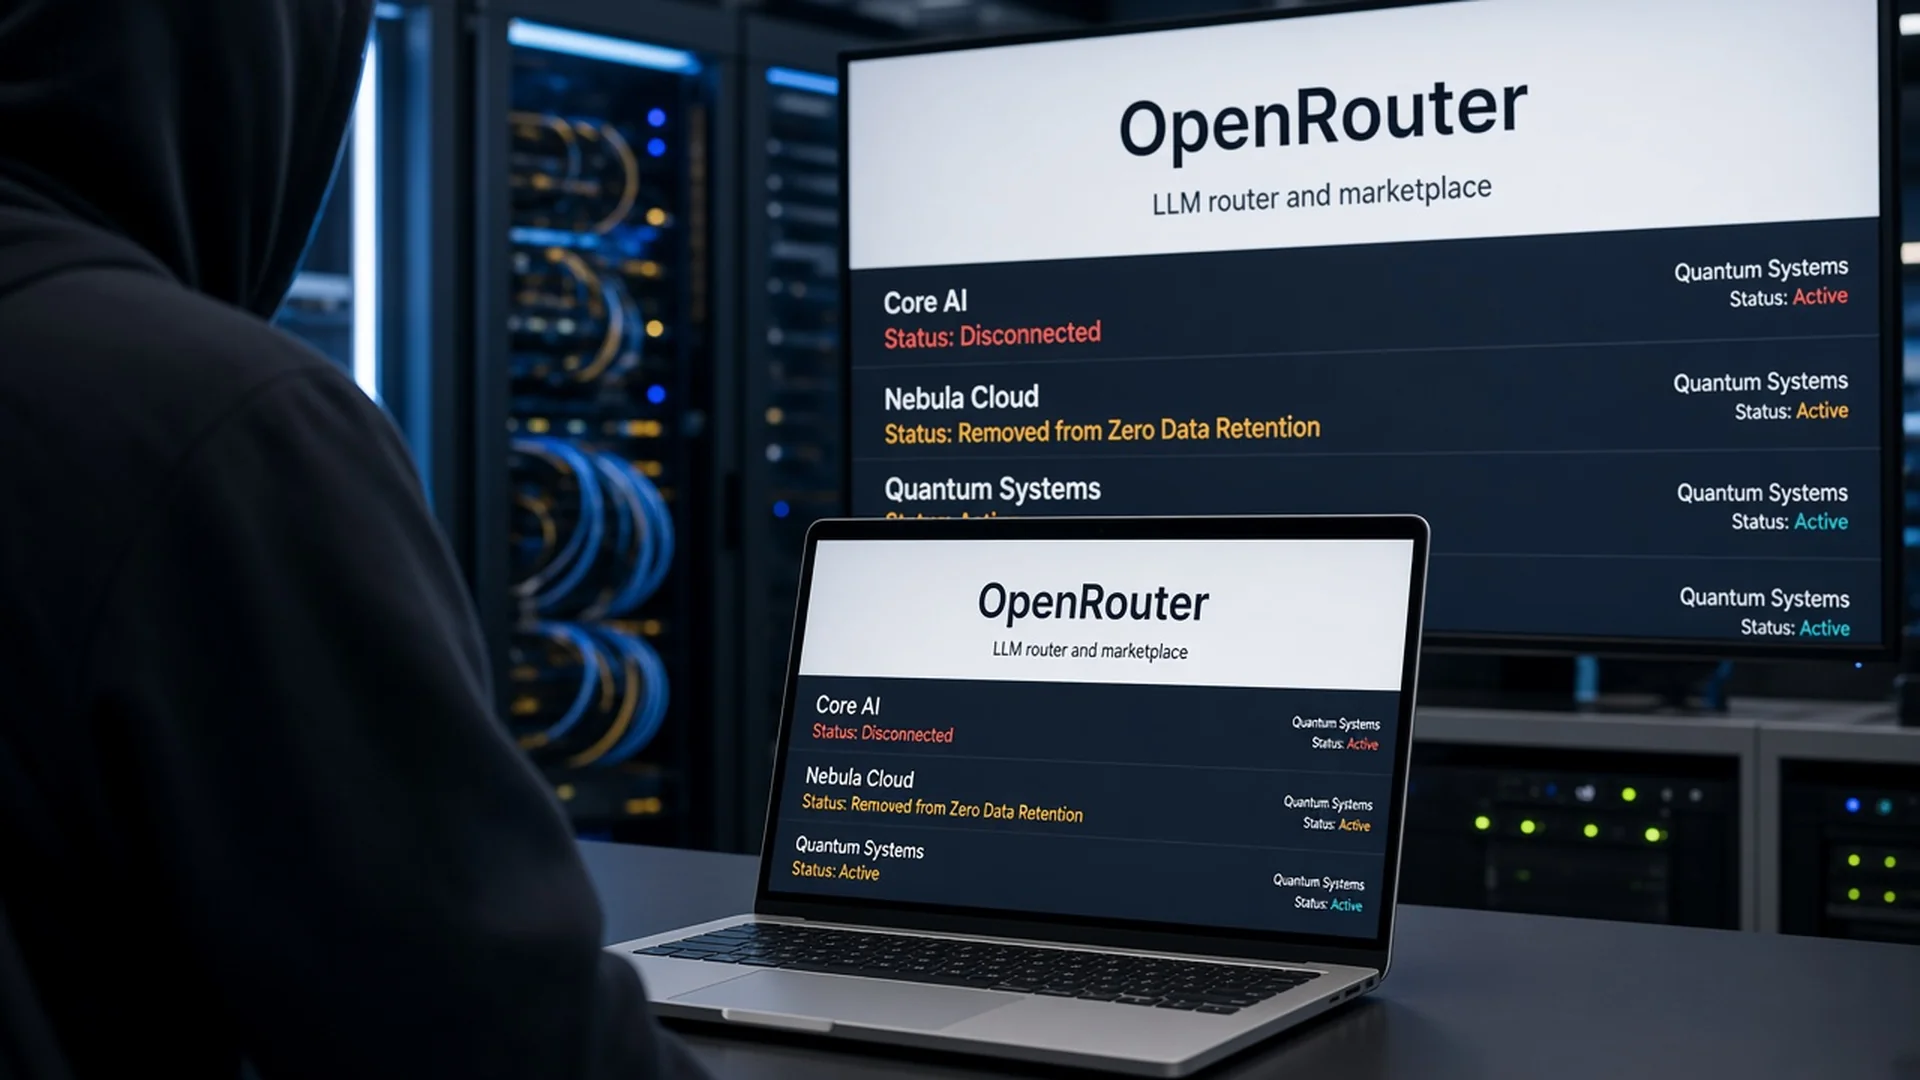
Dans un billet publié le 22 novembre 2026, OpenRouter, qui route les requêtes de ses clients vers un ensemble de prestataires d’inférence, indique que des chercheurs en sécurité ont signalé plus tôt dans la semaine que certains de ces prestataires avaient subi une compromission de données, ou montraient que leurs politiques de données n’étaient pas respectées. OpenRouter précise avoir travaillé avec les chercheurs et les prestataires pour comprendre ces résultats.
La plateforme insiste sur un point : « Ces constatations n’ont montré aucune intrusion ni aucun accès non autorisé à OpenRouter » (traduction Cybernecs). Autrement dit, le problème mis en avant porte sur des hébergeurs de modèles, pas sur une brèche du routeur lui-même. OpenRouter remercie un rapport de Dragos et publie une liste, destinée à être mise à jour, des communications de sécurité reçues de prestataires.
Les mesures annoncées par OpenRouter
OpenRouter décrit trois actions déjà prises. Premièrement, l’exclusion de trois prestataires, « sur la base des résultats de nos enquêtes ». Le billet ne donne pas les noms de ces trois prestataires. Deuxièmement, le retrait de 125 points de terminaison du programme Zero Data Retention : ce retrait concerne à la fois des prestataires signalés par les chercheurs et d’autres points retirés par précaution. Troisièmement, la notification de tous les clients potentiellement concernés.
D’autres travaux sont en cours : reprendre l’approche de test des chercheurs pour la faire tourner de façon continue ; vérifier techniquement les chemins réseau, afin d’identifier les cas où les requêtes ou les réponses seraient renvoyées vers des tiers ; et exiger des garanties et une validation avant de réintégrer un point de terminaison dans le programme de rétention zéro.
Ce que l’on sait des prestataires, et ce que l’on ignore
OpenRouter publie une liste d’annonces de sécurité de prestataires : un avis de confidentialité de Novita concernant des requêtes MiniMax ; un rapport préliminaire d’incident de Phala ; et un avis de Together intitulé comme un événement de sécurité portant sur une fuite d’invites pour des requêtes de juin et juillet 2026. Le texte ajoute clairement : « Tous les prestataires concernés n’ont pas publié de communiqué. Nous avons prévenu les utilisateurs concernés, qu’il existe ou non une publication. »
Il ne faut donc pas en conclure que les trois prestataires écartés sont nécessairement Novita, Phala et Together, ni que ces trois avis couvrent l’ensemble du périmètre. OpenRouter encourage tous les prestataires à rédiger un compte rendu d’incident et indique qu’elle mettra la liste à jour.
Ce que cela change pour une TPE ou une PME française
Un intermédiaire ne remplace pas un accord sur les données
Beaucoup d’équipes passent par un routeur d’API pour comparer des modèles, maîtriser un coût ou éviter d’être liées à un seul fournisseur. C’est pratique. Cela ajoute aussi une chaîne : votre invite peut transiter par plusieurs sociétés. L’annonce d’OpenRouter le rappelle : une option « rétention zéro » n’a de valeur que si le prestataire d’inférence, en bout de chaîne, tient effectivement cet engagement. Avant d’envoyer des données clients, il faut savoir quel hébergeur exécute le modèle, dans quelle région, et ce que dit le contrat.
La facture n’est pas un indicateur de confidentialité
Les recherches visées par OpenRouter portent précisément sur des prestataires d’inférence et sur le respect affiché des politiques de données. Pour une PME, le réflexe utile n’est pas de paniquer, ni d’interdire tout usage d’API. C’est de vérifier les journaux d’accès, les options de rétention, et d’isoler les usages qui touchent à des données personnelles ou stratégiques. Un audit de cybersécurité permet de faire ce tri, y compris lorsque plusieurs modèles sont utilisés via la même console.
Gouvernance des agents et choix d’architecture
Le sujet rejoint celui des défenses contre la copie de capacités côté éditeurs, mais du point de vue de l’entreprise utilisatrice : qui voit les invites, qui les conserve, et comment interrompre un agent. Nos solutions IA pour TPE et PME prévoient aussi des déploiements cloud encadrés, locaux ou hybrides, lorsque certaines données ne doivent pas sortir de l’environnement de l’entreprise.
Questions fréquentes
OpenRouter a-t-il été piraté ?
Non, d’après son billet du 22 novembre 2026 : les constatations « n’ont montré aucune intrusion ni aucun accès non autorisé à OpenRouter ». Les faits concernent certains prestataires d’inférence.
Quels sont les trois prestataires écartés ?
OpenRouter ne les nomme pas dans l’annonce. Il cite en revanche des avis publics de Novita, Phala et Together, et précise que tous les prestataires concernés n’ont pas publié de communiqué.
Que doivent faire les clients ?
OpenRouter indique avoir prévenu tous les clients potentiellement concernés. Il est prudent de relire les points de terminaison utilisés, surtout ceux qui étaient présentés comme « rétention zéro », et de faire le point sur les données déjà envoyées.
Et pour votre entreprise ?
Cybernecs accompagne les TPE et PME françaises sur l’IA et la cybersécurité : choix des modèles, déploiement cloud, local ou hybride, sécurisation des agents.
Nos solutions IA pour TPE/PMEDemander un auditNous contacterSources
Articles de la même catégorie
Signal restreint les captures d’écran face aux agents IA des systèmes
Le 20 novembre 2026, Signal a annoncé restreindre les captures d’écran dans son application mobile,…
MONAI Label corrige une faille critique découverte par des agents IA
Le 22 novembre 2026, le projet MONAI Label a publié la version 0.8.6, un correctif…
L’hypothèse de Riemann : Lean confirme une preuve aidée par Claude
Le 21 novembre 2026, les communautés Lean et Mathlib ont déclaré avoir toute confiance dans…
Deutsche Telekom investit 100 millions d’euros dans Mistral AI
Le 19 novembre 2026, Deutsche Telekom a annoncé que son fonds T.Capital Tech Fund a…